Recife retoma Conecta Recife após falhas de segurança; todos os serviços online devem voltar até sexta

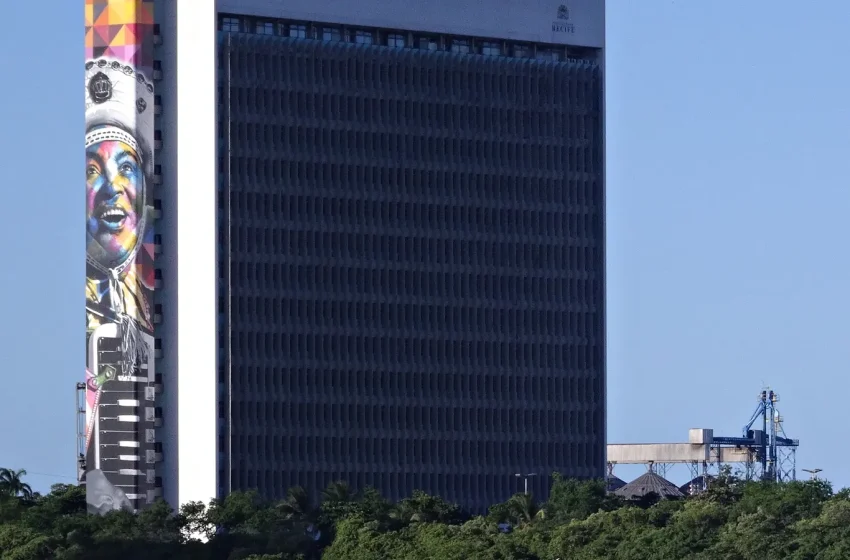
Imagem de arquivo (2016): sede da Prefeitura do Recife, no bairro do Recife. Foto: Túlio Assis/Wikimedia Commons – CC BY 2.0
A Prefeitura do Recife começou a retomar os serviços digitais que estavam suspensos desde a semana passada por causa de falhas de segurança que poderiam facilitar ataques hackers. Segundo a gestão municipal, o Conecta Recife, portal de serviços online da capital pernambucana, voltou a oferecer parte das funcionalidades nesta terça-feira (27), cinco dias após a interrupção, e a previsão é que todos os sistemas sejam normalizados até sexta-feira (30).
O que já voltou a funcionar
De acordo com a prefeitura, já estão disponíveis os agendamentos para o Cadastro Único (CadÚnico) e os serviços ligados à saúde, como a marcação de consultas nas unidades, a dispensação de medicamentos e a consulta a resultados de exames. As reservas e os pagamentos de vagas da Zona Azul também foram normalizados.
Enquanto a retomada não é concluída, a emissão de guias do Imposto Predial e Territorial Urbano (IPTU) e os demais pagamentos de taxas municipais podem ser feitos presencialmente na sede da prefeitura, no bairro do Recife, até sexta-feira (30), quando os serviços digitais devem ser totalmente restabelecidos.
Por que os portais saíram do ar
A suspensão foi anunciada na quinta-feira (22) pela Empresa Municipal de Informática (Emprel), vinculada à prefeitura. Em nota, a empresa afirmou que, “seguindo orientações dos órgãos de segurança cibernética do governo federal, alguns serviços digitais do município terão seu funcionamento temporariamente suspenso”. A Emprel também disse que “a medida é preventiva e ocorre em razão da identificação de vulnerabilidades críticas que afetam sistemas utilizados por instituições públicas em diferentes países”.
Foram afetados o Portal da Transparência, o Conecta Recife Web, o Recife em Dia, o Portal de Compras, os sistemas de Licenciamento e Agenda, o SEI e o Diário Oficial do Município. Segundo a Emprel, a suspensão preventiva evitou o vazamento de dados sensíveis. As equipes trabalham para restabelecer os demais serviços de forma gradual e segura, priorizando a proteção dos dados dos cidadãos e a segurança das plataformas municipais, informou a gestão.
Falhas no PHP
As vulnerabilidades estão na linguagem de programação PHP, usada em plataformas populares de criação de sites. Elas permitem que hackers assumam o controle de servidores afetados sem autenticação e roubem dados confidenciais. Os problemas foram reportados em agosto pela empresa de segurança Calif e pela OpenAI, criadora do ChatGPT, que os identificou de forma independente.
Na quarta-feira (21), o CTIR Gov, ligado ao Gabinete de Segurança Institucional (GSI) da Presidência, publicou alerta sobre as duas falhas críticas, que podem permitir a execução remota de código por um atacante não autenticado. O órgão recomendou que as instituições apliquem imediatamente as atualizações de segurança, já disponíveis nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 do PHP. No mesmo dia, a Agência de Segurança Nacional dos Estados Unidos (NSA) pediu que organizações corrigissem as falhas imediatamente ou desligassem os sistemas vulneráveis.
Ao g1, a Agência Estadual de Tecnologia da Informação informou que nenhum sistema do governo de Pernambuco foi impactado e que “vem atuando para conter riscos e blindar a infraestrutura tecnológica do governo”.
Com informações de g1 Pernambuco, CBN Recife, Diario de Pernambuco e Gabinete de Segurança Institucional (CTIR Gov).