Google derruba botnet XCPE em TV boxes; Brasil é o 2º país mais afetado, com 150 mil aparelhos
- Tecnologia
Redação
- 0
- 4 minutos lidos
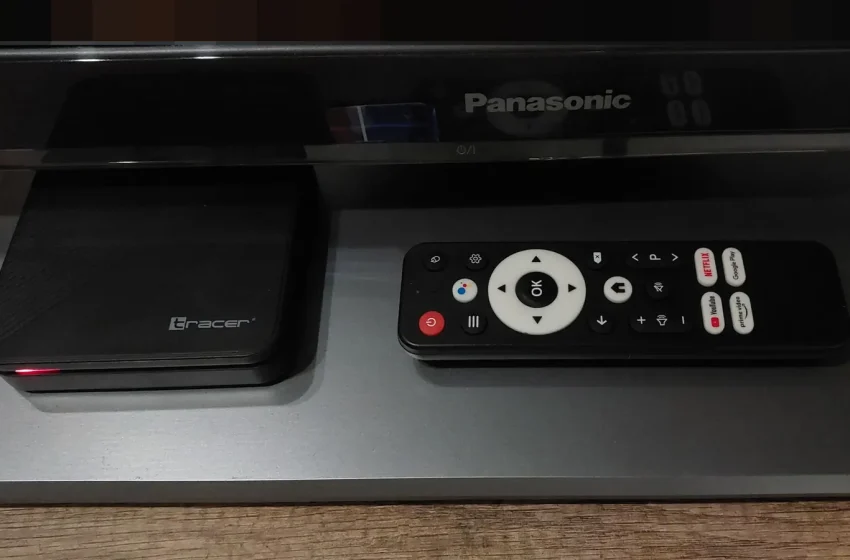
Imagem ilustrativa de TV box com Android. Foto: Oliwier Jaszczyszyn / Wikimedia Commons (CC BY-SA 4.0)
Uma operação do Google com empresas de cibersegurança e a polícia do Japão derrubou a infraestrutura da botnet XCPE, que controlava mais de 1,3 milhão de aparelhos sem o conhecimento dos donos. A maioria era de TV boxes com Android. O Brasil ficou em segundo lugar no ranking de dispositivos afetados, atrás apenas da Malásia, segundo a TrendAI (Trend Micro).
Foram identificados cerca de 150 mil aparelhos infectados no Brasil. No total, a rede alcançou 170 países; Iraque, México e Taiwan também estão entre os mais atingidos. Embora o grosso dos casos envolva caixas de TV, o Google encontrou o mesmo programa em dispositivos de telemedicina, máquinas de karaokê e equipamentos de sinalização digital.
O ponto que diferencia o caso: segundo o Google Threat Intelligence Group, a fabricante chinesa Videostrong Technology, de Shenzhen, instalou de propósito o código malicioso no firmware dos equipamentos e vendia o acesso a grupos criminosos. A prática, afirma a empresa, vinha desde o fim de 2024. A Videostrong monta TV boxes e outros aparelhos Android para várias marcas; a TrendAI fala em 206 modelos ligados à operação.
“Um fabricante de dispositivos infectar intencionalmente seus usuários com malware é uma quebra inaceitável de confiança e representa um risco sério para esses usuários”, afirmou o Google ao anunciar o corte de relações com a Videostrong. A fabricante ficou proibida de produzir e vender aparelhos Android certificados ou de fornecer software a outros fabricantes certificados.
O que o malware fazia
Para quem estava no sofá, a caixa costumava funcionar normalmente. Por trás, o programa x.cpe (em alguns builds, com.oemservice) rodava com privilégio de sistema, reinstalava-se após tentativas de remoção e desligava o Google Play Protect. Um carregador separado, com.abc.nexus, baixava módulos de monetização.
Esses módulos transformavam a conexão residencial da vítima em nó de proxy residencial e em motor de fraude de anúncios. Investigadores também viram captura de tela ao vivo, simulação de toques no controle e coleta de dados do aparelho. A TrendAI contabilizou mais de 3,8 milhões de endereços de internet distintos usados assim em quatro meses.
Com a polícia do Japão e as empresas Lumen, HUMAN Security, Plume, Synthient e TrendAI, o Google derrubou os servidores de comando da XCPE e de mais de uma dúzia de famílias de malware que usavam a mesma porta de entrada. A empresa estima que o bloqueio corta o acesso dos criminosos a pelo menos outros 10 milhões de aparelhos.
Anatel e o que fazer
Procurada pelo g1, a Anatel reforçou o combate à venda de produtos não homologados. “Trata-se de uma ameaça direta à infraestrutura cibernética do país”, afirmou Gesiléa Fonseca Teles, superintendente de fiscalização. A Anatel não participou da operação.
Derrubar os servidores tira o controle remoto dos criminosos, mas não limpa as caixas. Segundo a TrendAI e o McAfee, o backdoor fica no firmware e em muitos casos não sai com a restauração de fábrica. A orientação é desconectar da rede aparelhos suspeitos, trocar senhas usadas neles, preferir marcas com certificação Android TV e selo da Anatel e, se confirmada a infecção, substituir o equipamento. O Google não divulgou uma lista completa de marcas e modelos afetados.
Com informações de Google Threat Intelligence Group, g1, TrendAI/Zigg e McAfee.