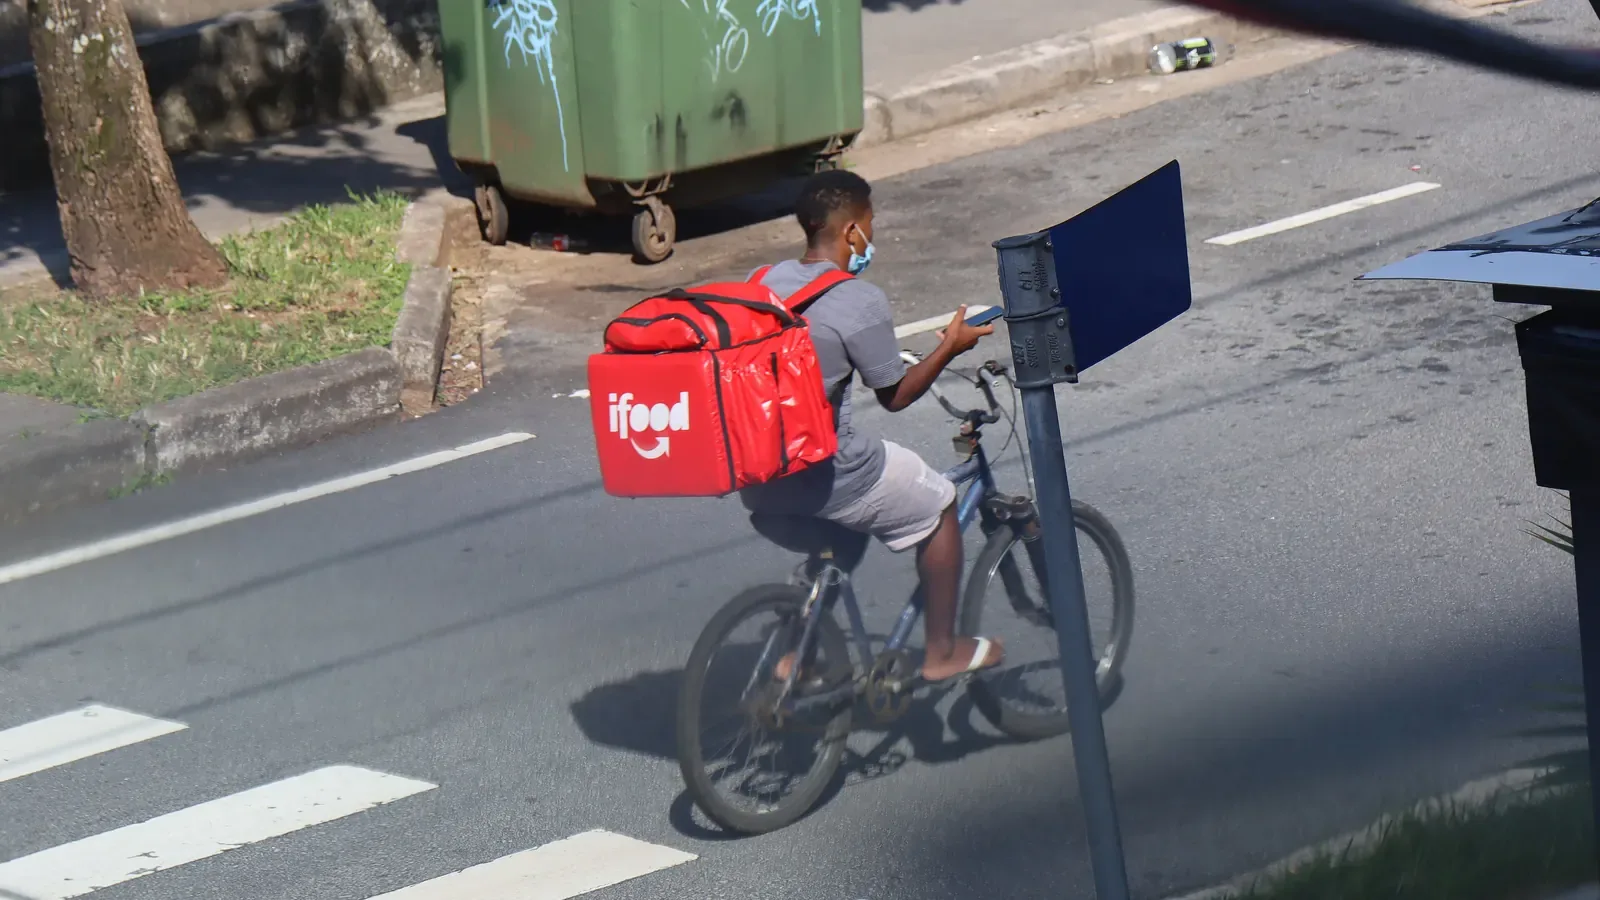
O iFood informou nesta quinta-feira (19) que criminosos invadiram alguns de seus sistemas e acessaram dados cadastrais de clientes, representantes de restaurantes e entregadores. Segundo a empresa, o acesso não autorizado foi identificado e contido no sábado (14). A apuração ainda está em andamento, e os serviços da plataforma seguem funcionando normalmente.
Ao g1, a companhia disse que ainda não pode confirmar quantas pessoas foram afetadas. O iFood afirma que, até o momento, não identificou evidências de divulgação ou uso indevido das informações. De acordo com o TecMundo, do Estadão, também não houve tentativa de extorsão até agora.
O que foi acessado
O impacto varia conforme o público, segundo o comunicado oficial da empresa:
- Clientes e usuários do iFood Benefícios: apenas o número de telefone, sem nome, CPF, e-mail ou endereço associados;
- Representantes de restaurantes e outros parceiros: o telefone cadastrado, o CPF ou ambos;
- Entregadores: alguns dados cadastrais, que podem incluir nome, e-mail, telefone, CPF e, em alguns casos, os números da agência e da conta de repasse.
Reportagens publicadas inicialmente pelo g1 e pela CNN Brasil incluíram o endereço entre os dados de entregadores, mas a página oficial do iFood afirma que não houve vazamento de endereço. Ainda segundo a empresa, senhas, cartões de crédito e outros meios de pagamento, saldos, extratos bancários e informações biométricas não foram acessados.
Os entregadores atingidos vão receber um e-mail com o detalhamento dos dados envolvidos. Em uma seção de perguntas e respostas, o iFood diz que os números de agência e conta, sozinhos, não permitem movimentar dinheiro, porque transferências e saques exigem autenticação no aplicativo ou no site do banco, e que não é preciso alterar a conta de repasse.
Cuidado com golpes
A empresa diz que nenhuma ação é necessária nas contas, mas recomenda desconfiar de mensagens, ligações e e-mails que peçam senha, código de verificação ou pagamento, além de evitar links desconhecidos enviados em nome da plataforma. "O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas", afirmou a companhia.
O iFood notificou a Agência Nacional de Proteção de Dados (ANPD) e diz colaborar com o órgão. "A investigação e o monitoramento continuam", informou a empresa, que promete atualizar a página do comunicado se houver novidades.
Segundo caso no ano
Este é o segundo vazamento de dados pessoais envolvendo o iFood em 2026. Em junho, a empresa informou que cerca de 1,2 milhão de pessoas foram afetadas por um primeiro incidente, que expôs dados como nome e CPF. Na ocasião, segundo o iFood, login e senha das contas não foram comprometidos.
A plataforma, a maior de delivery do país, tem mais de 65 milhões de clientes, mais de 1,8 milhão de entregadores e 600 mil estabelecimentos parceiros, e está presente em cerca de 2 mil cidades brasileiras, de acordo com O Globo.
Com informações de iFood, g1, CNN Brasil, O Globo e TecMundo/Estadão.